Un check-up della rete, su sette livelli
Analizzo la rete informatica di uno studio o di un'azienda — dispositivi, topologia, prestazioni, sicurezza, continuità — e consegno una relazione con le criticità prioritizzate e un piano di intervento diviso tra interventi rapidi e strutturali.
Sette livelli, uno sopra l'altro
Il cliente decide fino a che livello arrivare. Ogni livello si appoggia al precedente e aggiunge una lente diversa sulla stessa rete.
- L1
Rilevamento e inventario
Chi c'è in rete: dispositivi, sistemi operativi, ruoli e indirizzi. Mappa fisica e logica, elenco dei servizi attivi.
- L2
Topologia e instradamento
Come è divisa la rete: VLAN e subnet, percorsi di routing, gateway, DNS e DHCP, punti singoli di guasto.
- L3
Prestazioni e capacità
Quanto regge: latenza, jitter, perdita di pacchetti, banda reale contro nominale, saturazioni, code di priorità, errori sulle porte, copertura Wi-Fi.
- L4
Sicurezza e segmentazione
Cosa è esposto: porte e servizi raggiungibili, isolamento tra reti (ospiti, IoT, produzione), regole di firewall e NAT, VPN, credenziali deboli o predefinite.
- L5
Configurazioni e aggiornamenti
Com'è tenuta: versioni di firmware e sistema, configurazioni incoerenti, backup delle configurazioni, accessi amministrativi, log e ora sincronizzata.
- L6
Affidabilità e continuità
Cosa succede quando qualcosa si rompe: comportamento sotto guasto, alimentazione e gruppo di continuità, monitoraggio e allarmi, tempi di ripristino.
- L7
Piano di intervento
Cosa fare, in che ordine: criticità pesate per impatto, urgenza e sforzo; interventi rapidi separati da quelli strutturali; preventivo a parte.
Prima l'autorizzazione, poi l'analisi
L'analisi tocca dati e configurazioni del cliente: parte sempre da un accordo scritto.
Come leggere le mappe
Ogni riquadro è un apparato o una rete, con il suo indirizzo. La linea spessa è una dorsale: ogni collegamento parte da un punto suo, segnato da un pallino. Le criticità sono numerate sulla mappa e riprese nella tabella, con un colore per gravità.
- Collegamento a Internet
- Firewall
- Router / WAN edge
- Switch (L2 / L3)
- Access point Wi-Fi
- Server
- NAS / archivio
- Videosorveglianza
- Fonia IP
- Gruppo di postazioni
- Accesso VPN
- Utenti in mobilità
- Sensori / IoT
- Bilanciatore di carico
- WAF / reverse proxy
- Televisione
- Assistente vocale
- Centralina d'allarme
Nelle reti con un core L3, i gateway inter-VLAN (il .1 di ogni sottorete) stanno sul core; il firewall e il core si parlano sulla VLAN di gestione (.99), che fa anche da transito. Le mappe sono topologiche, non schemi di instradamento.
Trova la rete simile alla tua
Sul sito ognuna di queste è una pagina a sé. Qui sono in fila, dalla più semplice alla più complessa. Ogni esempio ha nomi, indirizzi e misure inventati: mostrano metodo e forma della relazione, non clienti reali.
Rete di casa
Modem dell'operatore, un ripetitore nel seminterrato, TV, assistente vocale, allarme e telecamere. Tutto su una rete sola.
Casa · 1 abitazione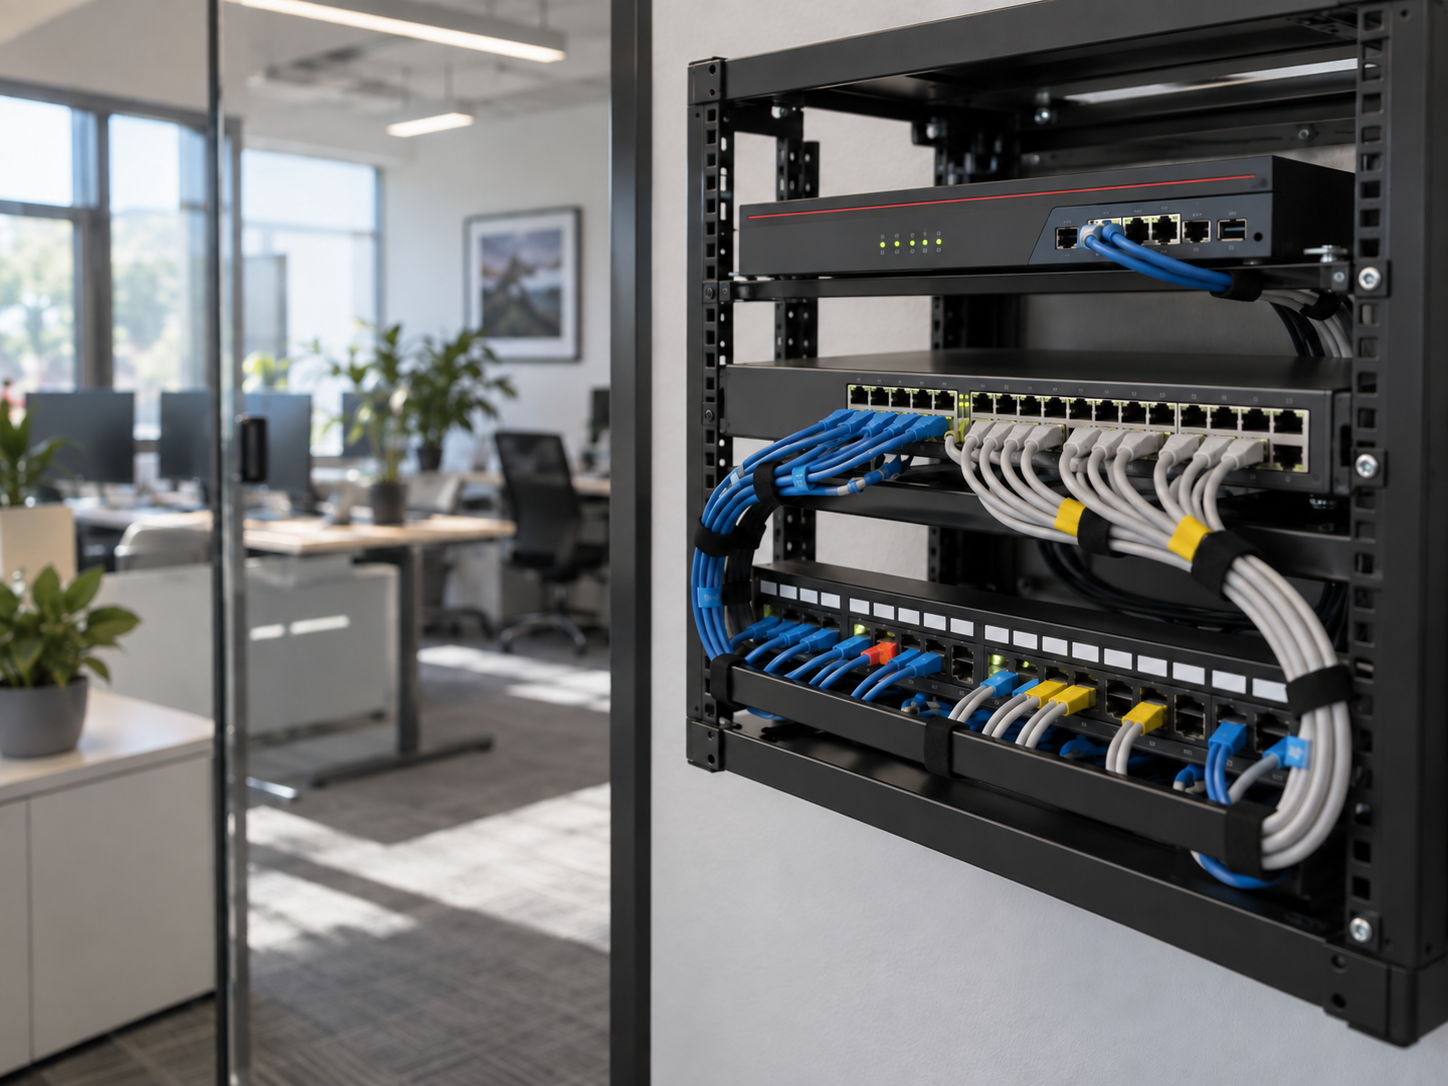
Ufficio professionale
Una sede, una decina di postazioni, fonia IP, NAS, Wi-Fi. Rete quasi piatta da mettere in ordine.
Micro · 1 sede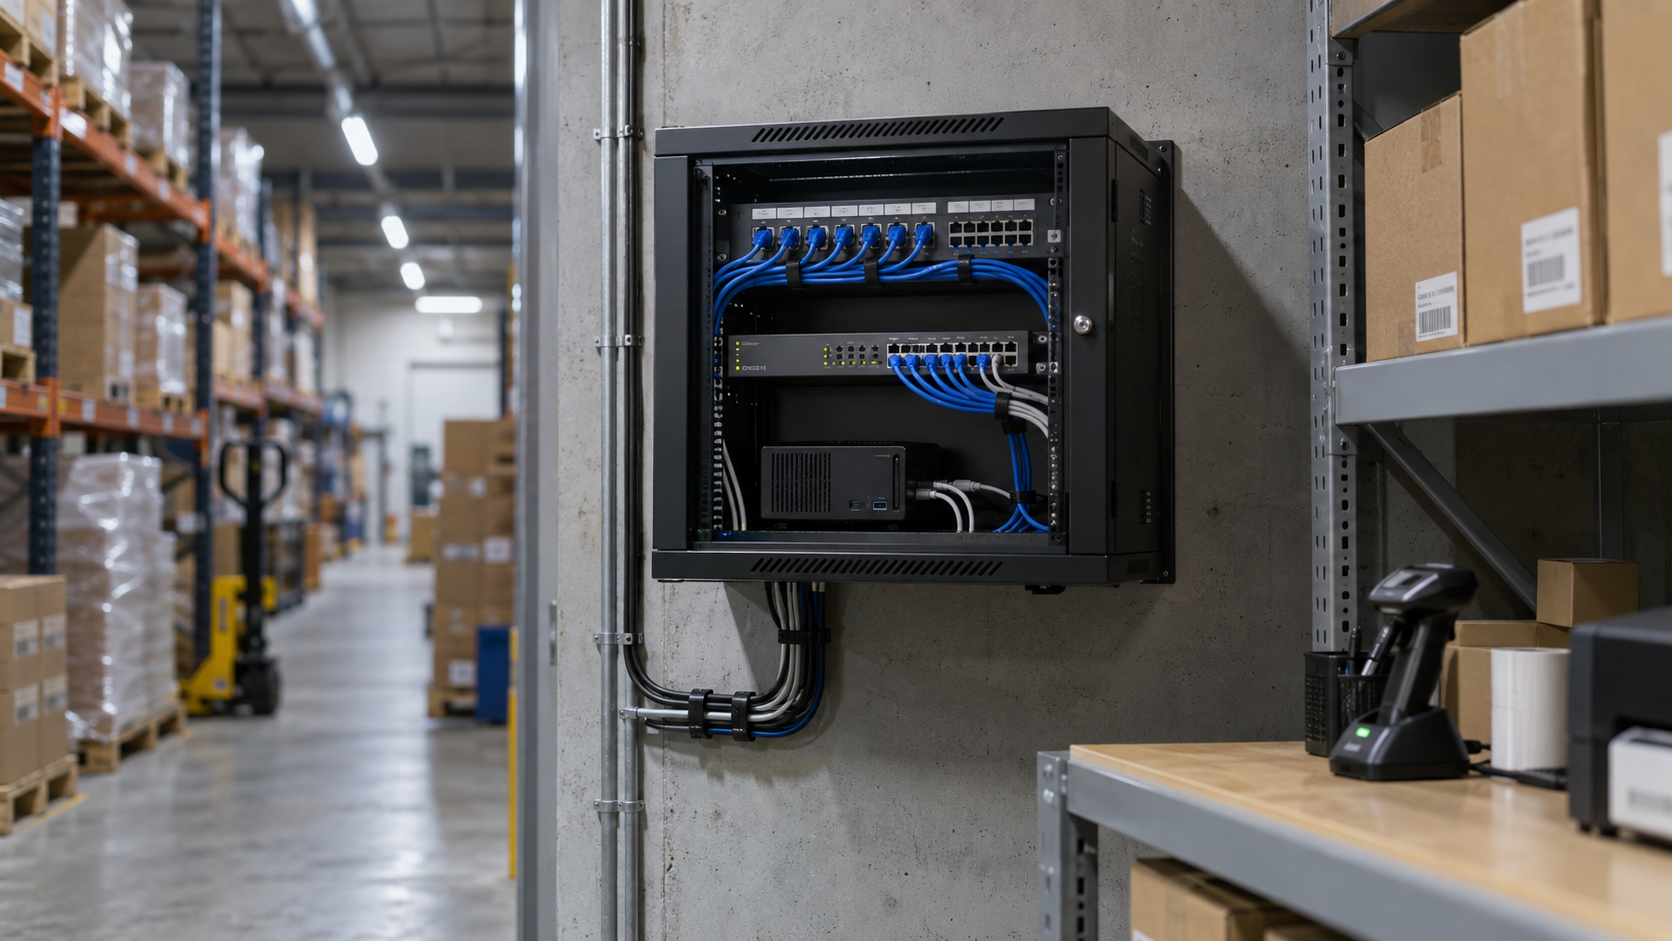
Negozio con magazzino
Punto vendita, uffici e capannone. POS, terminali radio, videosorveglianza, linea di backup.
Piccola-media · 1 sede
Azienda su due sedi
Direzione e produzione in una sede, commerciale e magazzino nell'altra, collegate da un tunnel.
Dimensione media · 2 sedi
Vendita con agenti in mobilità
Sede unica e venditori sul territorio che entrano nel gestionale per ordini e giacenze.
Media-grande · accesso remoto
Istituto di credito
Data center, sito di continuità, filiali e promotori fuori sede. Segmentazione e accessi sotto regola.
Enterprise · su valutazioneCosa riceve il cliente
Una relazione con lo stesso impianto degli esempi: mappa della rete con indirizzamento, elenco delle criticità pesate per impatto e sforzo, e un piano diviso tra interventi rapidi e interventi strutturali. Il preventivo per realizzarli è un documento a parte, senza impegno.
Una relazione completa, come esempio
24 pagine costruite sullo scenario "Azienda su due sedi": dal rilevamento degli apparati al registro delle criticità, fino al piano di intervento. Dati, nomi e indirizzi sono inventati — mostra il formato e il livello di dettaglio, non contiene le soluzioni tecniche di realizzazione.
Scarica la relazione di esempio (PDF)Che cosa non è l'analisi di rete
Per evitare equivoci: l'analisi osserva e misura, non attacca. Questi sono i confini, detti chiaramente.
- Non è un penetration test: non forza nulla e non tenta di sfruttare le vulnerabilità, le individua e le documenta.
- Non è una certificazione di conformità (ISO 27001 o simili).
- Non garantisce l'assenza di vulnerabilità: fotografa lo stato della rete nel periodo esaminato.
- Non è consulenza legale o sul trattamento dei dati personali: gli aspetti giuridici restano al titolare e ai suoi consulenti.
- Non parte senza incarico firmato, perimetro e conferma del backup. Allarme e telecamere non vengono scansionati in modo aggressivo.
- Le catture di traffico restano in loco, su disco cifrato, e vengono distrutte a fine incarico: escono solo i risultati.
Monitoraggio continuo e predisposizione della sonda
Due servizi collegati all'analisi, entrambi facoltativi e distinti.
Monitoraggio continuo
L'analisi fotografa la rete in un momento; il monitoraggio la controlla nel tempo. Un piccolo apparato in sede, o un'infrastruttura gestita, interroga periodicamente gli apparati e la linea Internet, conserva lo storico, segnala le anomalie e produce un rapporto periodico.
- Tre livelli, dal controllo della linea e degli apparati essenziali al monitoraggio esteso di switch, access point, stampanti e telecamere.
- Nel livello più avanzato un apparato dedicato (firewall con rilevamento delle intrusioni e statistiche di traffico) entra a far parte della rete del cliente: non è solo un osservatore, e questo va concordato.
- Non è un presidio 24 ore su 24: i tempi di intervento, dove previsti, si concordano per iscritto.
- Gli interventi correttivi sugli apparati si quotano a parte.
Predisposizione della sonda
L'analisi si svolge con una sonda: un piccolo apparato che si collega alla rete con due soli cavi, alimentazione e rete (rame o fibra), e resta in funzione per ore o giorni. Ha una ventola, quindi conviene collocarla in un locale separato dalle persone.
- La predisposizione sceglie il locale con il cliente, porta il cavo di rete o la fibra dal punto da osservare, verifica alimentazione e segnale e rimuove tutto a fine incarico.
- È un servizio distinto e a carico del cliente, non una cortesia compresa nell'analisi.
- Se il cliente non lo desidera, la sonda resta nel locale di lavoro e va accettato il rumore della ventola.
- Servono l'autorizzazione scritta sulla posizione e sul percorso dei cavi e, per i locali in affitto, l'assenso del locatore.
Test invasivi e penetration test
L'analisi di rete non verifica fino a dove potrebbe spingersi un attaccante. Per questo esiste Efesto: tenta, in modo controllato e autorizzato, di sfruttare le debolezze per dimostrare il danno possibile. Può causare rallentamenti o interruzioni dei sistemi provati e parte solo con incarico specifico, perimetro, backup verificato e autorizzazioni scritte dei terzi coinvolti.
- Servizio distinto dall'analisi, con incarico e regole di ingaggio propri.
- Mai su sistemi di terzi senza la loro autorizzazione scritta.
- Nessuna certificazione né garanzia di sicurezza: si fotografa ciò che è stato provato.