Frigoriferi a 50 °C: l'attacco informatico ai supermercati francesi
Nella notte tra l'11 e il 12 ottobre 2026 centinaia di supermercati francesi hanno visto salire, da remoto, la temperatura di banchi e celle frigorifere. Qui trovi che cosa è successo, che cosa le fonti confermano e che cosa no, e come il nostro test di penetrazione mette alla prova proprio questo tipo di punto debole.
Aggiornato al 20 ottobre 2026 La vicenda è in corso: cifre e cause possono cambiare. Le informazioni vengono da fonti pubbliche, elencate in fondo alla pagina; BoNet™ non ha informazioni dirette sull'incidente.
La pagina è stata aggiornata ogni giorno dal 14 al 20 ottobre 2026; ora viene aggiornata in caso di sviluppi rilevanti. Le nostre soluzioni non cambiano.
- Da oggi la pagina non è più aggiornata ogni giorno; verrà aggiornata in caso di sviluppi rilevanti. Nelle fonti consultate non risultano nuovi arresti, rivendicazioni o cifre ufficiali dopo il 16 ottobre; il bollettino CERT-FR resta all'ultima versione del 16 ottobre.
- Il CERT-FR ha aggiornato il 16 ottobre le raccomandazioni del suo bollettino (distinzione tra apparecchi non compromessi e compromessi; richiamo al documento di sicurezza pubblicato da Dixell per i supervisori XWEB). Le indicazioni di fondo restano quelle già riportate in pagina. Nessun arresto né rivendicazione risulta alle fonti consultate.
- Aggiunta la cifra dichiarata il 13 ottobre dal ministro delle Finanze al Parlamento (circa 700 supermercati su 10.000, secondo l'agenzia AP) e le cifre più recenti per Intermarché e Coopérative U. Aggiunta la dichiarazione di Copeland (vulnerabilità in una generazione di controllori fuori produzione) e il dato su apparecchi esposti su Internet. Il bollettino CERT-FR non risulta modificato dopo il 13 ottobre.
- Pubblicata la pagina con le informazioni disponibili nelle fonti elencate in fondo. Il CERT-FR ha aggiornato il suo bollettino aggiungendo altri apparecchi colpiti (Copeland xweb e Dixell xweb).
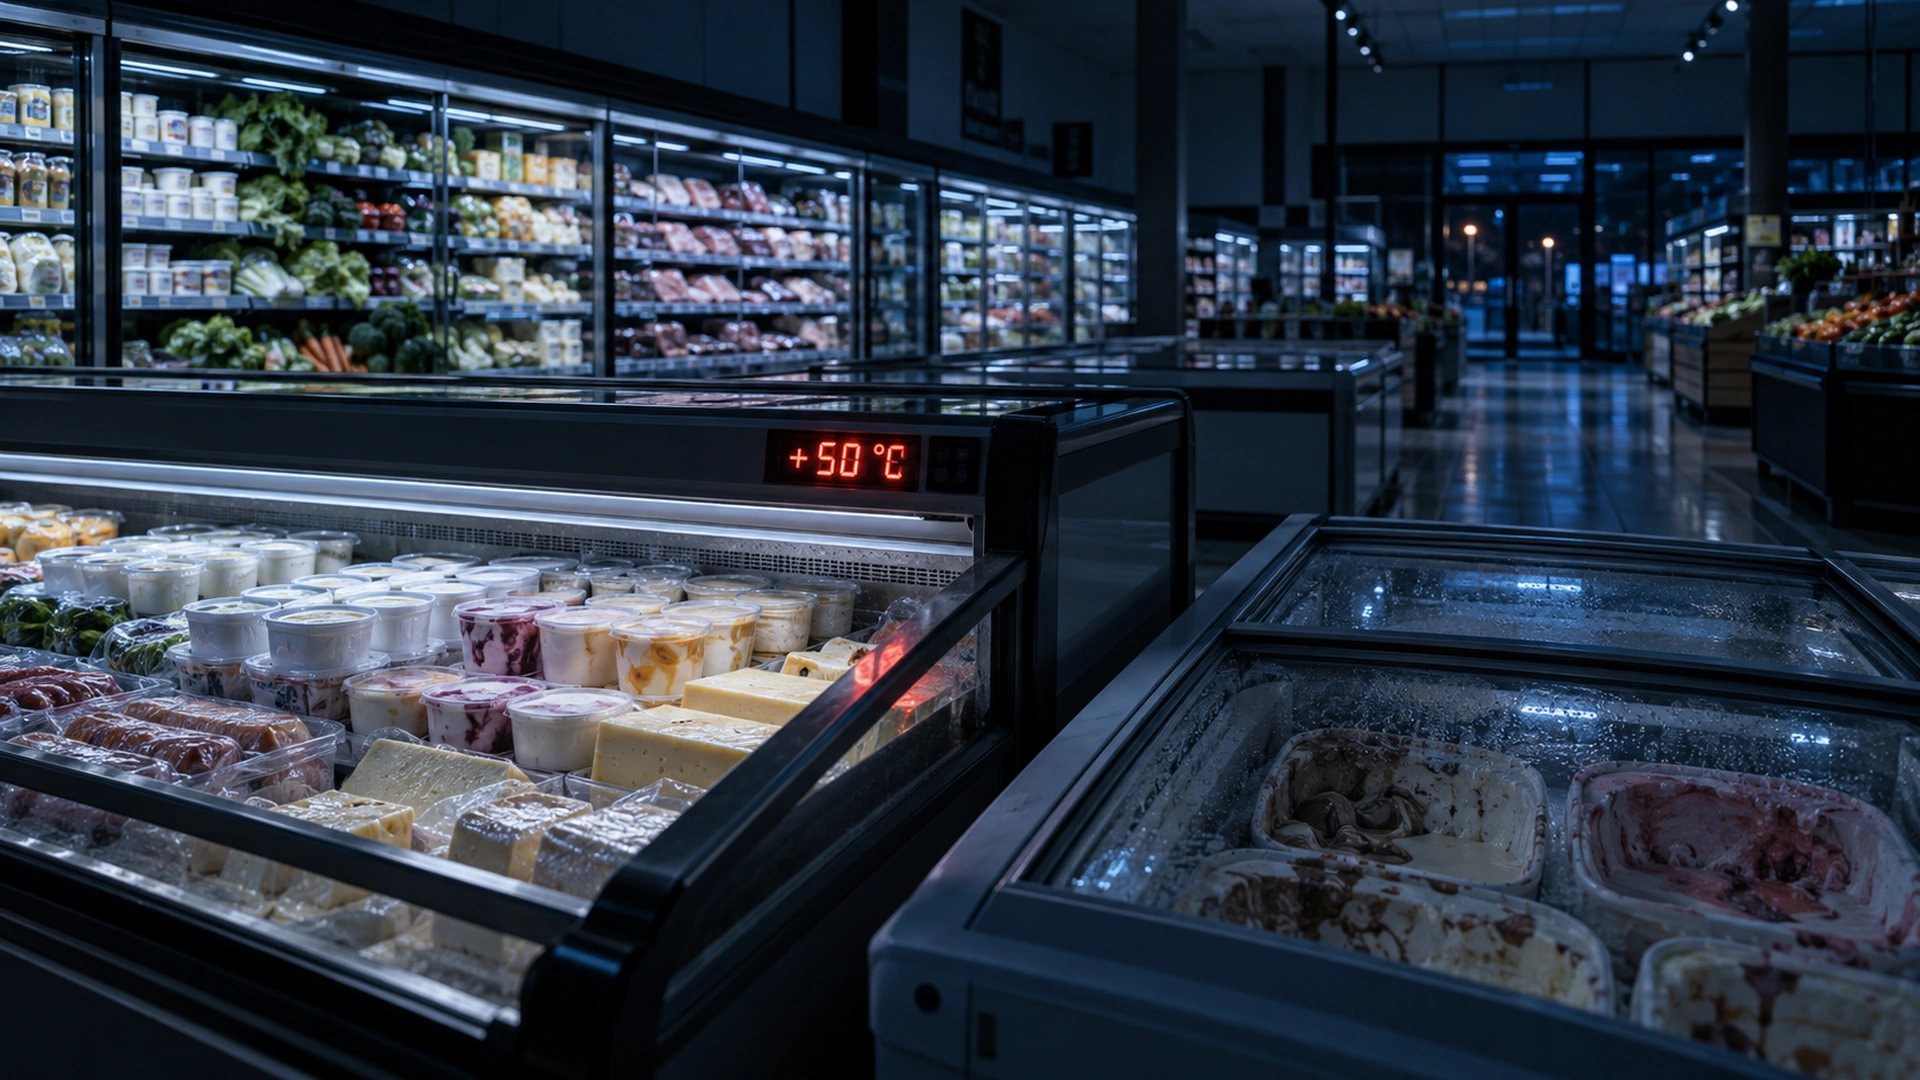
Tre cose da sapere
Che cosa è successo
Le regolazioni di banchi frigo e congelatori sono state modificate da remoto: in alcuni negozi la temperatura è stata portata a 50 °C. I prodotti freschi e surgelati sono stati gettati.
Che cosa si sa del come
Il filo comune sono i controllori di refrigerazione del costruttore danese Danfoss, che dice siano in gran parte vecchi o non aggiornati. Come siano entrati gli aggressori non è stato accertato.
Che cosa insegna
Un impianto che si governa da remoto è, a tutti gli effetti, un sistema informatico. Chi può cambiare la temperatura, e da dove, è una domanda a cui si risponde con una prova.
I fatti, con le fonti
Ogni riga indica da dove viene l'informazione e quanto è solida. «Confermato» significa dichiarato da un'azienda o da un'autorità; «riportato» significa scritto dalla stampa; «stima» e «non confermato» dicono da soli quanto fidarsi. I numeri tra parentesi rimandano alle fonti in fondo alla pagina.
| Fatto | Stato | Fonti |
|---|---|---|
| Nella notte tra domenica 11 e lunedì 12 ottobre 2026 le temperature di banchi frigo e congelatori sono state modificate da remoto. | Confermato dai distributori | [2] [3] |
| In alcuni negozi la temperatura è stata portata a 50 °C, come ha dichiarato il gruppo Les Mousquetaires (Intermarché). | Dichiarato dal gruppo | [2] [3] |
| Secondo BFM TV, lo sbrinamento, che di norma dura circa due ore al giorno, è stato sostituito da uno sbrinamento forzato e continuo. | Riportato dalla stampa | [5] |
| Gli allarmi dei sistemi di sorveglianza sono scattati al mattino, quando in negozio non c'era personale. | Riportato dalla stampa | [8] |
| I negozi hanno dovuto svuotare i banchi, far redigere un verbale a un ufficiale giudiziario e gettare i prodotti deperibili. | Dichiarato dal gruppo | [2] |
| Secondo la procura di Parigi, riportata da Le Monde e da Al Jazeera, ci sono stati anche principi d'incendio. Altre fonti non ne parlano. | Riportato, non unanime | [4] [5] |
| Danni: potrebbero arrivare a «decine di milioni di euro in un solo giorno a livello nazionale», secondo l'amministratore delegato di Intermarché a BFM TV; «diversi milioni» secondo altre fonti. Un solo negozio Leclerc ha stimato 220.000 euro di merce gettata. | Stima | [2] [4] [5] |
| Intermarché ha avvertito che le assicurazioni potrebbero non coprire questo tipo di evento. | Dichiarato dal gruppo | [3] |
| Nessuno ha rivendicato l'attacco; gli autori non sono noti. | Al 13 ottobre 2026 | [4] [8] |
| Il 13 ottobre il ministro delle Finanze ha detto al Parlamento che circa 700 dei 10.000 supermercati francesi sono stati colpiti, senza rischi per l'approvvigionamento alimentare del Paese. È la cifra più alta finora e non è omogenea con quelle dei gruppi. | Riportato dall'agenzia AP | [9] |
| Secondo un analista di Sekoia, citato da Reuters, sarebbero coinvolti anche Spagna, Portogallo, Polonia, Germania e Belgio. Non c'è conferma ufficiale. | Non confermato | [4] |
Quanti negozi? Le cifre non coincidono
| Insegna | Che cosa dicono le fonti |
|---|---|
| Intermarché | 150–200 negozi [3] almeno 300, insieme a Netto [4] circa 180 Intermarché o Netto secondo il gruppo (Time); circa 300 secondo BFM TV [10] 200–300, secondo France Inter; il gruppo non lo conferma [2] |
| Coopérative U | quasi 100 [3] più di 100 [4] meno di 100 [2] 80 su 2.000, secondo AP [9] |
| Carrefour | 80 supermercati, su circa 6.000 negozi [3] [4] |
| Monoprix | circa 30 [3] circa il 5% di 490 negozi [4] |
| E.Leclerc | alcuni negozi, senza cifra; colpito un fornitore di impianti di refrigerazione [4] [2] |
Le differenze dipendono da chi conta e da quando: nessuna cifra è definitiva.
Le reazioni di autorità e costruttore
| Chi | Che cosa ha detto o fatto | Fonti |
|---|---|---|
| Procura di Parigi | Ha aperto un'indagine su un attacco «su larga scala» ai frigoriferi connessi di più catene. L'indagine è affidata all'Office anticybercriminalité (OFAC). | [3] [5] |
| Primo ministro e ANSSI | Il Primo ministro ha chiesto all'ANSSI, l'agenzia nazionale per la sicurezza informatica, di occuparsene. Secondo il suo entourage, l'ANSSI aveva già individuato una vulnerabilità in un software del fornitore danese. | [2] [4] |
| CERT-FR | Bollettino CERTFR-2026-ALE-012 del 12 ottobre, aggiornato il 13 (altri apparecchi) e il 16 ottobre (raccomandazioni): «numerose compromissioni» di controllori di refrigerazione. Elenca Danfoss AK-SC e AK-SM, Copeland xweb e Dixell xweb. | [1] |
| Danfoss | Conferma incidenti in Francia su «un numero limitato» di sistemi di gestione della refrigerazione. Dice che la maggior parte dei modelli coinvolti è obsoleta (AK-SM 800, fuori supporto dal 2021; AK-SC 355, ritirato nel 2016) e che alcuni AK-SM 800A avevano un firmware non aggiornato. Aggiunge di aver consigliato da tempo di aggiornare o sostituire. | [6] [2] |
| Copeland | Il 13 ottobre ha dichiarato, secondo AP, che è stata trovata una vulnerabilità in una generazione di controllori non più in produzione e che sta lavorando con i clienti interessati. | [9] |
| Federazione del commercio (FCD) | Ha chiesto a Danfoss «piena trasparenza» sull'accaduto. | [4] |
Che cosa sappiamo, e che cosa no
Su questo punto serve prudenza: a oggi la via d'ingresso degli aggressori non è stata accertata. Separiamo ciò che è documentato da ciò che è ipotesi.
Che cosa è documentato
| Fatto | Fonti |
|---|---|
| L'elemento comune sono i controllori di refrigerazione Danfoss (serie AK-SM e AK-SC). Il 13 ottobre il CERT-FR ha aggiunto all'elenco Copeland xweb e Dixell xweb. | [1] [2] [6] |
| Danfoss dice che quasi tutti gli apparecchi colpiti erano vecchi, e che alcuni più recenti avevano un firmware non aggiornato. | [6] |
| Il CERT-FR dichiara di avere conoscenza di «numerose compromissioni» e ricorda che esporre su Internet un'interfaccia di gestione è contrario alle buone pratiche. | [1] |
| Il CERT-FR ritiene probabile che le campagne di attacco siano ancora in corso. Un apparecchio fuori supporto ed esposto su Internet ha una probabilità molto alta di essere compromesso, e un ripristino di fabbrica da solo non basta. | [1] |
| Le falle erano note: ricerche di Claroty (Team82), pubblicate il 9 agosto 2026, descrivono vulnerabilità dei controllori Danfoss AK-SM 800A, tra cui CVE-2025-41450 (un aggiramento dell'autenticazione, corretto nel firmware R4.3.1), e 23 vulnerabilità di Copeland XWEB Pro, corrette nella versione 1.13. | [7] [4] |
| Secondo i dati di Claroty riportati da Next, ad agosto erano raggiungibili da Internet 2.765 interfacce AK-SM 800A. | [5] |
| Il 12 ottobre il ricercatore Baptiste Robert (Predicta Lab) ha contato 2.752 sistemi Danfoss raggiungibili da Internet, 1.590 dei quali in Francia, secondo BleepingComputer. È un dato di un singolo ricercatore. | [11] |
Che cosa non è accertato
| Punto | Che cosa sappiamo | Fonti |
|---|---|---|
| Come sono entrati gli aggressori. | Non accertato. Il direttore dell'ANSSI ha scritto che le vulnerabilità possibili sono diverse, ma che per ora non c'è nulla di realmente accertato. | [5] |
| Se sia stata usata una delle falle già pubblicate. | Nessuna fonte lo stabilisce: è un'ipotesi. | [8] [4] |
| Se bastassero credenziali valide. | Ipotesi di Next: cambiare una temperatura o un ciclo di sbrinamento è una normale funzione amministrativa, quindi un accesso valido basterebbe, senza sfruttare alcuna falla. | [5] |
| Se l'infrastruttura centrale di Danfoss sia stata violata. | Non è dimostrato. | [8] |
| Chi sia stato e perché. | Nessuna rivendicazione, nessuna richiesta di riscatto segnalata. | [4] [8] |
Le strade possibili, come ipotesi
La voce di Wikipédia, che raccoglie la stampa, elenca questi scenari: controllori vecchi esposti su Internet, uso di una falla nota, furto di credenziali di manutenzione, accesso remoto dirottato presso un frigorista. Sono scenari, non risultati dell'indagine. [8]
Lo schema mostra ipotesi riportate dalla stampa e dalle autorità, non i risultati dell'indagine: la via d'ingresso non è stata accertata.
Come osserva la voce di Wikipédia, i dispositivi connessi (freddo, illuminazione, bilance, gestione tecnica degli edifici) sono spesso installati e mantenuti da ditte esterne, raggiungibili da remoto per ridurre gli interventi in loco, e raramente rientrano nel controllo dell'ufficio informatico. È una scelta comoda e ragionevole, ma sposta il perimetro di sicurezza fuori dall'ufficio informatico. Vale per una cella frigorifera come per un impianto di climatizzazione o un quadro elettrico. [8]
Come i nostri test riducono questo rischio
Un test di penetrazione non sostituisce gli aggiornamenti e il monitoraggio, e non è una garanzia. Ma risponde, con prove, alle domande da cui dipende questo tipo di incidente. Ecco come Efesto affronta i punti emersi dal caso francese.
| La domanda | Che cosa prova Efesto | Che cosa ricevi |
|---|---|---|
| Il controllore è raggiungibile da Internet? | Test dall'esterno (ricognizione ed enumerazione): indirizzi, servizi e interfacce di gestione raggiungibili, anche quelli che l'ufficio informatico non conosce. | Elenco di ciò che è esposto, con la prova, e che cosa chiudere per primo. |
| Quali apparecchi e quali versioni non hanno più supporto? | Inventario con versioni e stato di supporto, confrontato con le vulnerabilità pubblicate (come quelle di Claroty). | Piano di aggiornamento o sostituzione, con misure provvisorie dove serve. |
| Chi può entrare da fuori, e come? (frigoristi, manutentori) | Verifica degli accessi remoti: VPN, filtri sugli indirizzi, password predefinite o condivise, livello di sicurezza configurato, privilegi dei fornitori. | Regole minime di accesso da concordare con i fornitori. |
| Un dispositivo compromesso in negozio o in ufficio può raggiungere gli impianti? | Test dall'interno, dalla posizione di un dispositivo collegato o di un ospite: separazione tra rete degli uffici, Wi-Fi ospiti, telecamere e rete degli impianti. | Schema delle reti e regole del firewall da correggere. |
| Qualcuno se ne accorgerebbe in tempo? | Verifica di allarmi e soglie (temperatura, modifica delle impostazioni) e di chi li riceve fuori orario. Nel caso francese gli allarmi sono scattati la mattina, a negozi senza personale. | Raccomandazioni per allarmi indipendenti dal controllore e reperibilità. |
| Che cosa succede se capita? E l'assicurazione? | Nel kick-off si definiscono limiti, condizioni di stop e piano di recovery. Il cliente informa il proprio assicuratore del test; il CERT-FR ricorda di controllare le clausole assicurative del contratto. | Piano di recovery firmato e promemoria per l'assicurazione. |
| Le correzioni hanno funzionato? | Verifica successiva, a trenta giorni (livello Avanzato): si ripetono le prove sui punti corretti. | Aggiornamento della relazione con l'esito. |
È una fotografia di un momento: non sostituisce gli aggiornamenti né il monitoraggio continuo, e non può escludere una falla ancora sconosciuta. Ciò che fa è trovare e documentare le esposizioni evitabili — per esempio un controllore raggiungibile da Internet — prima che lo faccia qualcun altro, e verificare dopo la correzione che siano davvero chiuse.
Il percorso
1 · Analisi di rete
Non invasiva: inventario, topologia, segmentazione e configurazioni.
2 · Studio di fattibilità
Si decide se, come e a quali condizioni fare un test invasivo.
3 · Kick-off
Ruoli, limiti, condizioni di stop e piano di recovery, firmati.
4 · Test
Dall'esterno e dall'interno, con prove controllate.
5 · Relazione e consegna
Rilievi per gravità, piano di rimedio, passaggio al team interno.
6 · Verifica
A trenta giorni, per controllare che le correzioni funzionino.
Gli altri moduli BoNet che lavorano con Efesto
Per tenere l'impianto sotto controllo senza esporlo, Atena legge i dati dei controllori degli impianti, comprese le celle frigorifere, senza metterli su Internet; Ares tiene la rete degli impianti separata da uffici e Internet; Poseidone apre una VPN cifrata per il tecnico che interviene da fuori. Efesto prova che tutto questo regga.
Sette azioni per chi ha celle frigorifere o impianti connessi
Le prime quattro vengono dal bollettino del CERT-FR e dalla dichiarazione di Danfoss; le ultime tre sono consigli di BoNet™.
- CERT-FR Togliere subito l'esposizione: nessun controllore di impianto deve avere un accesso diretto da Internet. Prima di interrompere l'invio dei dati al fornitore, controllare le clausole assicurative del contratto.
- CERT-FR Consentire l'accesso remoto solo tramite VPN sicura o rete protetta. In emergenza si possono filtrare sul firewall gli indirizzi IP dei fornitori, ma solo come misura temporanea.
- CERT-FR · Danfoss Aggiornare il firmware, sostituire gli apparecchi fuori supporto, cambiare le password predefinite e, per i Danfoss, impostare il livello di sicurezza «Strict».
- CERT-FR Controllare la configurazione completa, in particolare gli intervalli di sbrinamento e le temperature impostate.
- Consiglio BoNet Aggiungere un allarme di temperatura indipendente dal controllore: una sonda separata con avviso al telefono, attivo anche di notte e nei giorni di chiusura.
- Consiglio BoNet Stabilire con il frigorista chi può accedere, da dove, con quali credenziali e per quanto tempo; conservare i registri degli accessi.
- Consiglio BoNet Preparare un piano per il giorno in cui succede: chi decide, come si documenta il danno (per esempio con un verbale), che cosa prevede la polizza.
Se si sospetta che un apparecchio sia già stato compromesso: ripristino di fabbrica, riconfigurazione completa e cambio di tutte le password. Il solo ripristino non basta se l'apparecchio resta esposto e vulnerabile. [1]
Da dove vengono le informazioni
| N. | Fonte | Titolo | Data | Che cosa abbiamo usato |
|---|---|---|---|---|
| [1] | CERT-FR (ANSSI) | CERTFR-2026-ALE-012 | 2026-10-12 | Bollettino ufficiale: dispositivi interessati, compromissioni, raccomandazioni. |
| [2] | franceinfo | Des magasins Système U, Intermarché, E.Leclerc et Monoprix touchés par une cyberattaque contre leurs installations frigorifiques | 2026-10-12 | Fatti, dichiarazioni dei gruppi, ANSSI, procedura nei negozi. |
| [3] | France 24 (con AFP) | “Unprecedented” cyberattack targets refrigeration units at hundreds of French supermarkets | 2026-10-12 | Cifre per insegna, indagine della procura, dichiarazioni sulle assicurazioni. |
| [4] | Al Jazeera | Hundreds of supermarkets in France hit by “unprecedented” cyberattack | 2026-10-13 | Cifre, danni, dichiarazioni di Danfoss, ANSSI e FCD, altri Paesi, assenza di rivendicazioni. |
| [5] | Next | [MàJ] Des frigos piratés dans les supermarchés à cause d'une console de gestion exposée | 2026-10-13 | Analisi tecnica, sbrinamento forzato, posizione dell'ANSSI, dati Claroty, ipotesi. |
| [6] | Cooling Post | Danfoss moves to mitigate cyberattack | 2026-10 | Dichiarazione di Danfoss: modelli, firmware, misure. |
| [7] | iTWire (ricerca Claroty Team82) | Chilling discoveries: Claroty finds multiple security vulnerabilities in Danfoss and Copeland refrigeration controllers | 2026 | Vulnerabilità note dei controllori Danfoss e Copeland, firmware corretti. |
| [8] | Wikipédia (FR) | Cyberattaque de 2026 contre la grande distribution en France | 2026-10-13 | Voce in evoluzione: usata per il contesto, per gli scenari e per risalire alle fonti. |
| [9] | AP (via News4JAX) | Cyberattack targeting refrigeration systems hits 700 supermarkets, French government says | 2026-10-13 | Cifra del ministro delle Finanze, cifre per gruppo, dichiarazioni di Copeland e Danfoss. |
| [10] | Time | ‘Unprecedented’ Cyberattack Targets French Supermarket Fridges | 2026-10-13 | Cifre dei gruppi, perdite, indagine, assenza di attribuzione. |
| [11] | BleepingComputer | Cyberattack shuts down refrigerators at French supermarkets | 2026-10-12 | Vulnerabilità note (CVE), apparecchi esposti su Internet, dichiarazioni dei gruppi. |
Abbiamo letto le fonti elencate il 13 ottobre 2026. Dove le cifre divergono, le abbiamo riportate tutte. Quando una testata cita un'altra (per esempio BFM TV o Le Monde), l'espressione «secondo» segnala che non abbiamo verificato il fatto alla fonte originale. Questa pagina è informativa: non è un parere legale né assicurativo, e sarà aggiornata quando usciranno nuovi elementi.
Vuoi capire se i tuoi impianti sono esposti?
Il punto di partenza è quasi sempre un'analisi di rete: da lì si vede se servono test invasivi. Ogni richiesta viene valutata caso per caso.
Richiedi informazioni Vai a Efesto Analisi di rete